
Klarheit schlägt Komplexität
Wenn niemand ein Managementsystem versteht, funktioniert es nicht. Wir erklären Begriffe, Anforderungen und Entscheidungen in verständlicher Sprache.
Über uns
FeldmannCyber GmbH ist ein Beratungs- und Softwareunternehmen für Informationssicherheit, Managementsysteme und Compliance mit Sitz in Griesheim bei Darmstadt. Wir arbeiten mit Organisationen in Deutschland und Europa.
Unser Schwerpunkt sind Informationssicherheits-Managementsysteme nach ISO/IEC 27001 – vom Aufbau über den Betrieb bis zur Verbesserung. Dazu kommen Qualitätsmanagement nach ISO 9001, integrierte Managementsysteme, Cybersecurity-Compliance und KI-Governance.
Wir haben erlebt, wie Managementsysteme als Dokumentenstapel enden, die niemand versteht. Deshalb arbeiten wir anders: an der Seite der internen Teams, mit den Werkzeugen, die bereits da sind, und mit dem Ziel, dass die Organisation ihr ISMS selbst tragen kann.
Parallel entwickeln wir die FeldmannCyber App – Software, die die Arbeit rund um das ISMS unterstützt, inklusive kuratierter Datenbanken zu Cybersecurity-Anbietern und Fördermitteln.
Wenn niemand ein Managementsystem versteht, funktioniert es nicht. Wir erklären Begriffe, Anforderungen und Entscheidungen in verständlicher Sprache.
Wir arbeiten mit, statt von außen zu prüfen. Unsere Kunden sollen sagen: „Sie arbeiten mit uns“ – nicht „Sie auditieren uns“.
Ihr ISMS sollte Ihrer Organisation gehören – nicht Ihrem Berater. Wir bauen interne Kompetenz auf, statt Abhängigkeit zu schaffen.
Wir nutzen, was funktioniert, und verbessern, was nicht funktioniert – ohne unnötige neue Plattformen.
Europäisch, wo möglich. Offen, wo praktikabel. Integriert in das, was bereits funktioniert.
Wir sind keine Kanzlei, kein SOC und kein Forensik-Dienstleister. Wo Spezialisten nötig sind, sagen wir es und helfen, die richtigen zu finden.
FeldmannCyber wurde von Alexander Feldmann und Beste Meltem Feldmann gegründet, die das Unternehmen gemeinsam führen.
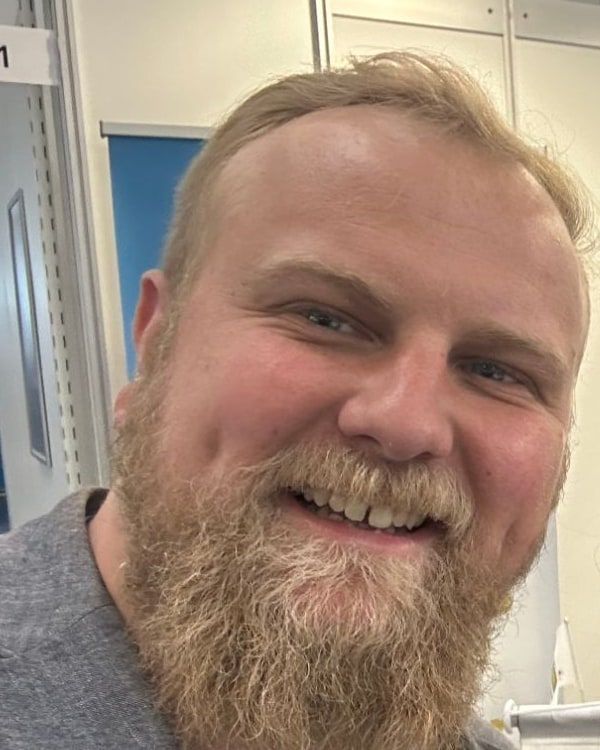
Mitgründer & Geschäftsführer
Als ISO 27001 Lead Implementer, Cybersecurity-Berater und Softwareentwickler verbinde ich technische Tiefe mit der praktischen Denkweise eines Gründers. Ich helfe Unternehmen, komplexe Sicherheitsanforderungen in praktikable Prozesse zu übersetzen, und begleite den Einsatz von KI mit Blick auf Sicherheit, Risiko und geschäftlichen Nutzen. Meine Stärke ist die Verbindung von Technologie, Compliance und Umsetzung – damit ISO 27001-Einführung und KI-Beratung praxisnah, umsetzbar und an Ihren Geschäftszielen ausgerichtet sind.
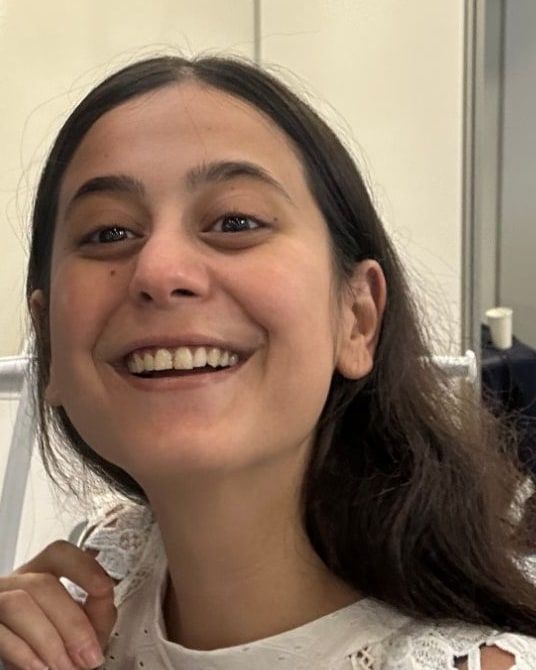
Mitgründerin & Geschäftsführerin
Als erfahrene Projektmanagerin bringe ich Struktur, Klarheit und Tempo in komplexe Projekte. Ich ergänze die technische und Cybersecurity-Expertise meines Mannes, indem ich Beteiligte koordiniere, Zeitpläne steuere und die Umsetzung auf Kurs halte. Gemeinsam helfen wir Unternehmen, ISO 27001-Anforderungen und KI-Vorhaben in klare Pläne, abgestimmtes Handeln und praktische Ergebnisse zu übersetzen.
Cybersecurity, Normen und Regulierung wirken für viele Organisationen wie ein Dschungel aus Fachbegriffen, Anforderungen und Anbietern. Unser Anspruch ist, einen Weg hindurch zu zeigen – verständlich, praxisnah und in der Reihenfolge, die für Ihre Organisation Sinn ergibt.
Wir bauen praxistaugliche Managementsysteme wie ISO/IEC 27001 und ISO 9001 auf und betreuen sie – ausgerichtet an der Art, wie Ihre Organisation bereits arbeitet.
Wenn das ISMS ein Risiko, eine Lücke, eine Maßnahme oder eine Verbesserung aufzeigt, helfen wir, den richtigen nächsten Schritt festzulegen und umzusetzen – organisatorisch, personell oder technisch.
Wir arbeiten mit, statt eine Aufgabenliste zu übergeben: Workshops, Arbeitssitzungen, Koordination und Nachverfolgung – an der Seite Ihrer Mitarbeitenden.
Wir erklären, schulen und geben Wissen weiter, während wir arbeiten – damit Ihr Team das ISMS zunehmend selbst betreiben und verbessern kann.
Ein erstes Gespräch ist unverbindlich. Erzählen Sie uns, woran Sie arbeiten.